ANTIGUARD.
FORENSIC ENGINE.
ระบบสแกนและตรวจจับโปรแกรมโกง FiveM ระดับ Forensic Screenshare ตรวจลึกถึง Memory, คำสั่ง PowerShell และ DLL Injection แม่นยำใน 60 วินาที
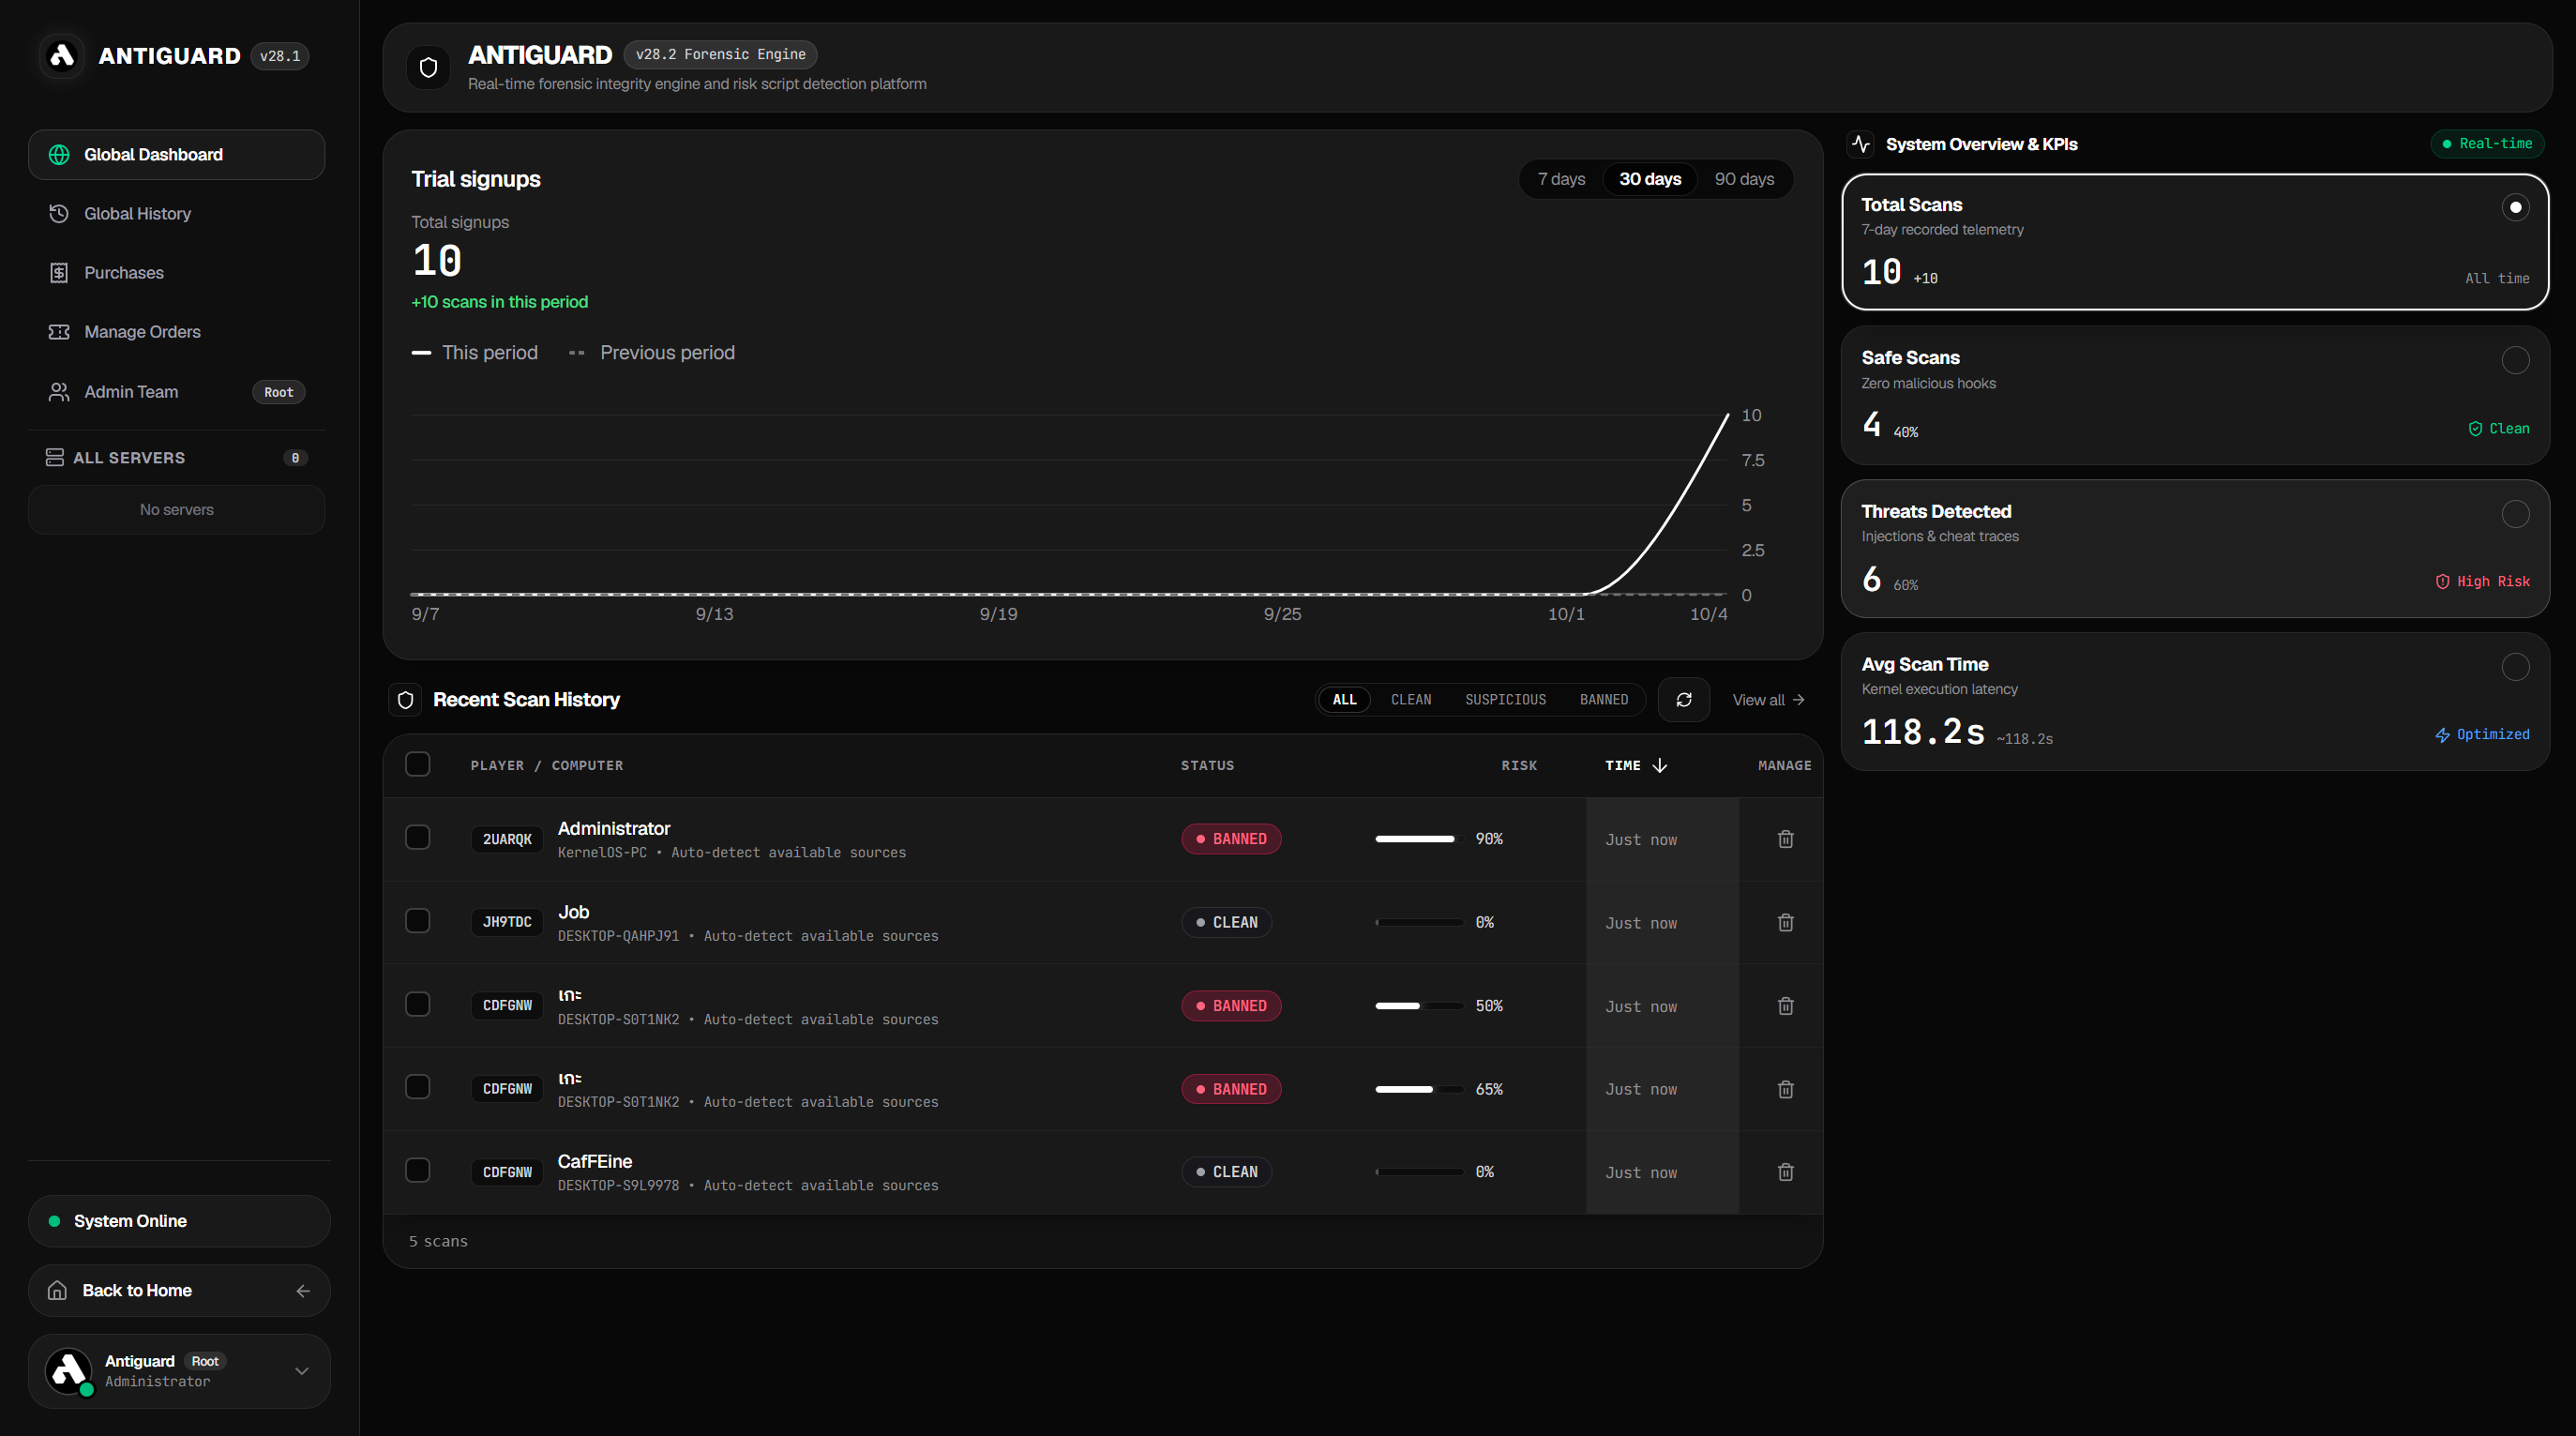
หน้าจอโปรแกรมไคลเอนต์ ใช้งานง่าย โปร่งใส ตรวจสอบได้จริง
โปรแกรมไคลเอนต์พกพาขนาดเล็ก (Zero-Install) เปิดใช้งานได้ทันที มีขั้นตอนการยืนยันข้อตกลง กรอก PIN 6 หลัก และสแกนลึกภายใน 60 วินาที


การจับคนใช้โปรแกรมโกง
ต้องไม่ใช่เรื่องของการเดา
ระบบตรวจจับเชิงลึกหลายชั้นที่เจาะลึกทุกร่องรอยในระบบปฏิบัติการ Windows ตรวจจับได้แม้กระทั่งโปรแกรมที่ซ่อน ลบ หรือทำลายหลักฐานไปแล้ว
ตรวจจับทุกโปรแกรมโกง ตั้งแต่ DLL Injector จนถึง Memory Hooking
กู้คืนหลักฐานที่ถูกลบ แกะรอย Prefetch, Shimcache และ Amcache
การสแกนเสร็จสิ้น ตรวจพบ DLL ดัดแปลง 3 รายการ, ตัวฝัง BIOS 1 รายการ... แนบรายงานผลเชิงลึกแล้ว
สกรีนแชร์ไม่ต้องติดตั้ง ใช้งานผ่านรหัส PIN สแกนจบใน 60 วินาที
บันทึกหลักฐานบนคลาวด์ เก็บรายงานพร้อม Web URL ถาวร ไม่สามารถปลอมแปลงได้
เริ่มต้นใช้งานได้ทันทีด้วย
ราคาโปร่งใส
ราคาเดียวครอบคลุมทุกฟีเจอร์ระดับเคอร์เนลและเมมโมรี พร้อมรับไลเซนส์คีย์และเปิดใช้งานระบบสแกนได้ทันที
รายเดือน
COMPLETEเหมาะสำหรับเซิร์ฟเวอร์ที่ต้องการความคุ้มค่าและการปกป้องสูงสุด
- ทุกฟังก์ชันระดับเคอร์เนลและเมมโมรี
- สแกนไม่จำกัดจำนวนครั้งตลอด 30 วัน
- ตรวจจับ Injected DLLs & Memory Hooks
- ถอดรหัสคำสั่ง PowerShell Base64 เต็มระบบ
- กู้คืนร่องรอยการลบ Wiped Prefetch & Logs
- One-Time PIN Screenshare ไม่ต้องติดตั้ง
- บันทึกประวัติคลาวด์ถาวร พร้อม Web URL
- ซัพพอร์ตใน Discord 24 ชม.
คำถามที่พบบ่อย
เกี่ยวกับระบบ
AntiGuard
มีคำถามเกี่ยวกับการใช้งาน การเชื่อมต่อ หรือความปลอดภัยหรือไม่? ทีมงานพร้อมช่วยเหลือและตอบคำถามตลอด 24 ชั่วโมง